对博客做了一些安全升级
我这个博客目前用的是typecho程序,主题则是免费版的迷你日志。typecho和主题作者更新的速度都不算快,好处是稳定性比较强,缺点则是一旦出现漏洞,可能要等好久才能有修复补丁出来。
这两天,就有博主“记录生活 精彩一刻”反馈Typecho爆出了一个SSRF漏洞,至于这个漏洞到底指的是什么,我是不太清楚,不过看上去好像还挺严重的。该博主还特意说明了这个漏洞影响范围是1.3.0及以下,而我正好是这个版本。虽然我不懂代码,好在近期使用workbuddy已经比较的娴熟了,于是我就把我的博客程序以及这篇文章的链接直接扔给了workbuddy。很快workbuddy就确认我的博客程序确实存在这个漏洞,并且直接进行了修复。我担心typecho和主题可能还存在其他的漏洞,索性一并检查一下吧,这一查还真发现了一些,其中不乏高风险的。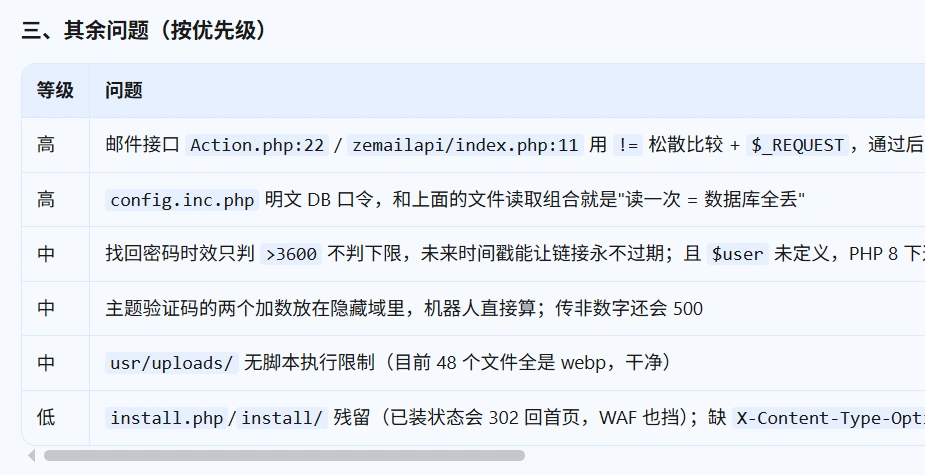
接着又刷到了博友“品味苏州”的一篇博文,大意是一些历史留言存在被滥用的风险。虽说我的博客目前留言不算多,而且基本上都是熟悉的博友,但若干年后,谁又能保证完全没有风险呢。所以我又让workbuddy按照这篇文章的思路对博客的留言进行了安全升级。
由于我的主题是免费版的,文章里的链接和留言链接都没有新窗口跳转功能,点击之后就直接在原页面跳转了,我总觉得有些不太完美。于是就让workbuddy增加了一个跳转页面,并且在跳转页面里增加了免责声明,虽说这个免责声明的法律效果存疑,但总比没有的强。
而以上的几个修改,仅仅花费了很少的workbuddy积分而已,放在以前,根本是不可想象的。
- 上一篇: 最近工作有些烦躁
- 下一篇: 没有了
看来我也得要自查一下了
查一下安心,typecho大概率都中招了
你的 Workbuddy 是在自己电脑上,远程连到服务器还是管理面板上的?
还是就直接把 Workbuddy 装在网站服务器上(Windows 系统?)
就是安装在自己的电脑上,对了,模型选deepseek4.1flash,既省积分,性能也强
我也是从“记录生活 精彩一刻”那边看到这个漏洞,然后找 Workbuddy 帮我查看怎么修复,再照着去改代码的。我的 Workbuddy 没能直接连接访问服务器进行操作。
装在自己的电脑上,然后把自己的博客程序下载下来,把博客和问题扔给它,它就会自己修改的,不难
哦这样,我是直接在服务器上改的。
可不,最近也是在给各种作者不更新的自用插件/扩展/软件打补丁
看来大家都一样